Fala phishingu wymierzona w klientów operatorów telekomunikacyjnych
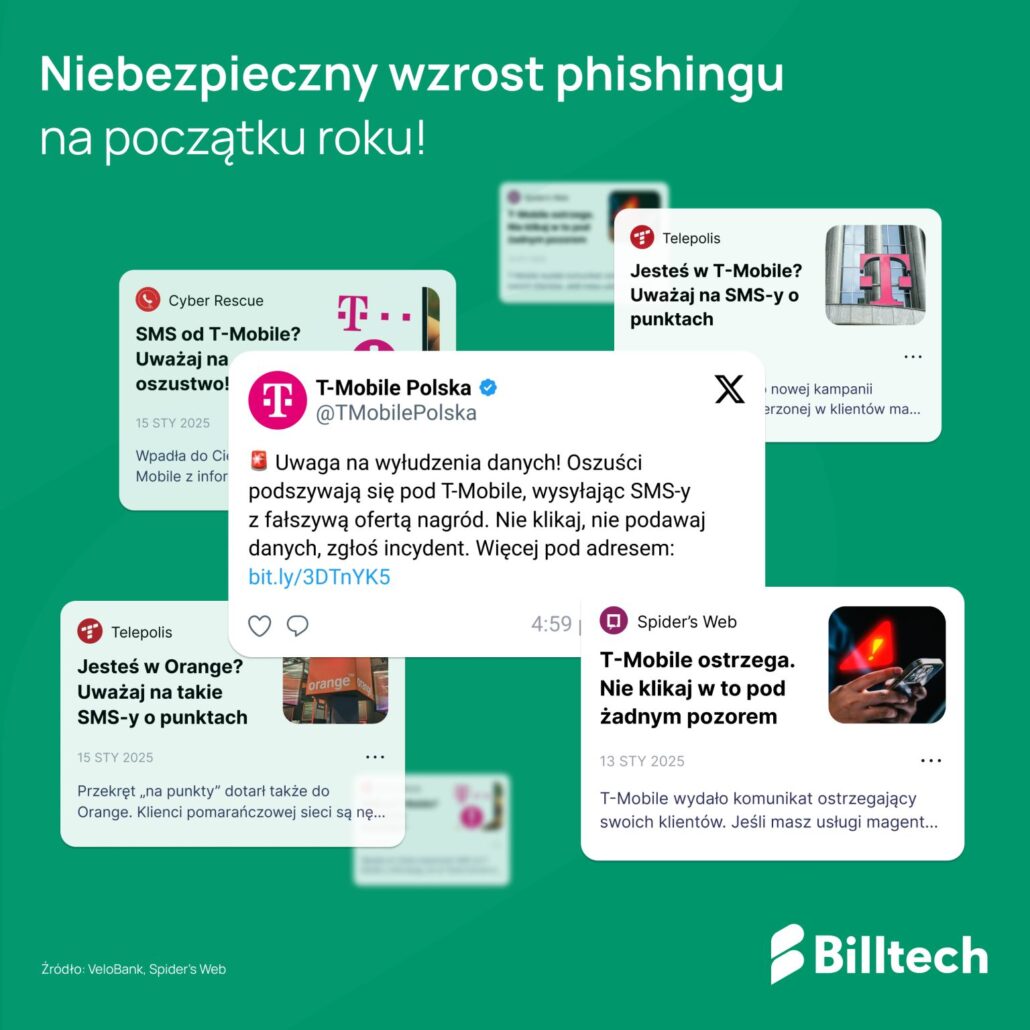
Na początku 2025 roku oszuści wzięli na cel klientów dużych operatorów telekomunikacyjnych. O fali ataków pisał m.in. Spider’s Web. Schemat był prosty: SMS albo mail podszyty pod operatora, z informacją o punktach lojalnościowych, które „zaraz przepadną”, o promocji albo nagrodzie do odebrania. Link prowadził na stronę łudząco podobną do prawdziwej, gdzie przestępcy wyłudzali dane logowania i numery kart.
Takie wiadomości działają, bo grają na pośpiechu. Przed kliknięciem warto sprawdzić nadawcę i adres strony. W razie wątpliwości lepiej wejść na stronę operatora samodzielnie, wpisując adres w przeglądarce. Podejrzany SMS można przesłać na numer 8080, do CERT Polska.
Jak rozpoznać fałszywą wiadomość
- Wywiera presję czasu: punkty przepadną dziś, nagroda czeka tylko do północy.
- Obiecuje coś za darmo albo straszy blokadą usługi.
- Prowadzi na adres, który tylko przypomina domenę operatora, albo na skrócony link.
- Prosi o dane karty lub logowania tam, gdzie zwykle ich nie podajesz.
Rachunek bez klikania w link
Jedną z dróg ataku jest fałszywy rachunek. Jeśli rachunek przychodzi do aplikacji banku bezpośrednio od dostawcy, nie trzeba otwierać linku z SMS-a ani maila, żeby go zapłacić. W usługach opartych na BillTech dane płatności pochodzą z systemów wystawcy, a klient płaci w swoim banku, po zwykłym logowaniu.
Przy takim nawyku wiadomość z linkiem do „zaległej faktury” od razu budzi podejrzenia, bo prawdziwe rachunki czekają w banku.
O BillTech. BillTech Group sp. z o.o. to polska firma technologiczna założona w 2017 roku w Warszawie. Dostarcza bankom i aplikacjom finansowym rozwiązanie, dzięki któremu klienci odbierają i opłacają rachunki za prąd, gaz, telefon, internet czy czynsz bezpośrednio w bankowości elektronicznej. Usługa działa w modelu white label i obejmuje ponad 1850 dostawców. Korzystają z niej między innymi klienci Alior Banku i VeloBanku. Firma ma certyfikat bezpieczeństwa informacji ISO/IEC 27001. Kontakt dla mediów: [email protected].